Faro para desarrolladores
Tu aplicación, sobre el WhatsApp de tu negocio.
Integra Faro desde tu backend con credenciales limitadas a un negocio. El acceso de un equipo no permite leer conversaciones ni operar los números de otro.
Empieza con el acceso correcto.
- Un negocio y un propietario. Conecta el número y completa la bienvenida. Para un proyecto del equipo de Koplai, solicita primero un entorno y un responsable; no uses el número de un cliente para experimentar.
- Personas con cuentas propias. El propietario administra el equipo en Faro. No se comparte la contraseña del propietario ni se conceden roles en la aplicación de Meta de Koplai.
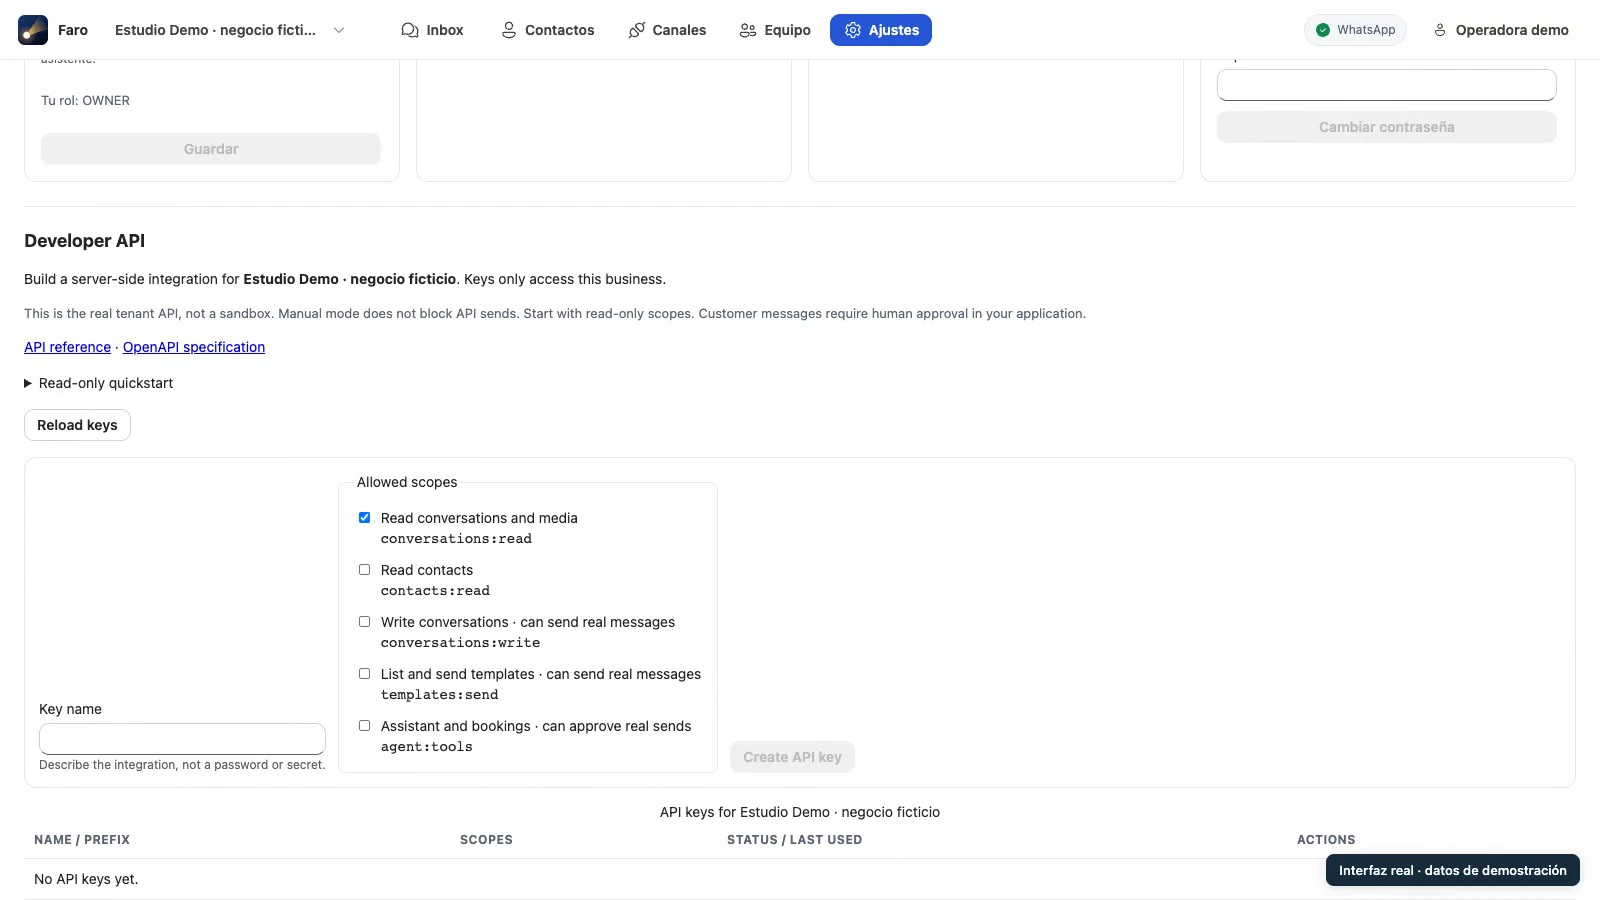
- Una clave por integración. El propietario o administrador autorizado crea una API key con los permisos mínimos. La clave completa se muestra una sola vez: guárdala en el gestor de secretos de tu servidor.
- Lectura antes de escritura. Comprueba el negocio asociado antes de habilitar envíos. Revoca la clave al cerrar el proyecto o si se expone.
Primera petición: lee las conversaciones de tu negocio.
Crea una clave con el permiso conversations:read. Ejecuta este ejemplo en el servidor, con FARO_API_KEY cargada desde tu gestor de secretos y FARO_TENANT_ID con el identificador de tu negocio que muestra el panel Developer API. No pegues una clave en la web. Esta consulta no envía mensajes.
curl --fail-with-body \
  "https://wa.koplai.com/api/v1/tenants/$FARO_TENANT_ID/conversations" \
  -H "Authorization: Bearer $FARO_API_KEY"
401: credencial ausente, inválida o revocada. 403: faltan permisos o el recurso pertenece a otro negocio. 429: espera antes de reintentar; no repitas un envío sin comprobar su estado.
Crear y revocar claves requiere iniciar sesión como propietario o administrador. Los endpoints de cuenta, como /api/v1/me, no admiten API keys.
Qué está disponible y qué no debes asumir
- API y claves por negocio
- Autenticación Bearer, permisos y revocación. Consulta las operaciones y esquemas publicados en OpenAPI antes de integrar.
- Entorno de pruebas
- Se acuerda con Koplai. Una API key de producción no es un sandbox y los envíos pueden llegar a personas reales y generar cargos.
- Funciones pendientes de habilitación
- Webhooks salientes por negocio, herramientas HTTP personalizadas y widget multiempresa no forman parte de este recorrido de acceso. Un nombre de permiso no garantiza una función implementada.
Acceso sin compartir secretos.
En la solicitud incluye el negocio, los emails del equipo y las operaciones que necesitas. Nunca envíes API keys, contraseñas ni tokens de Meta. Koplai revisa la autorización del propietario antes de conceder acceso.
Solicitar acceso de desarrollo